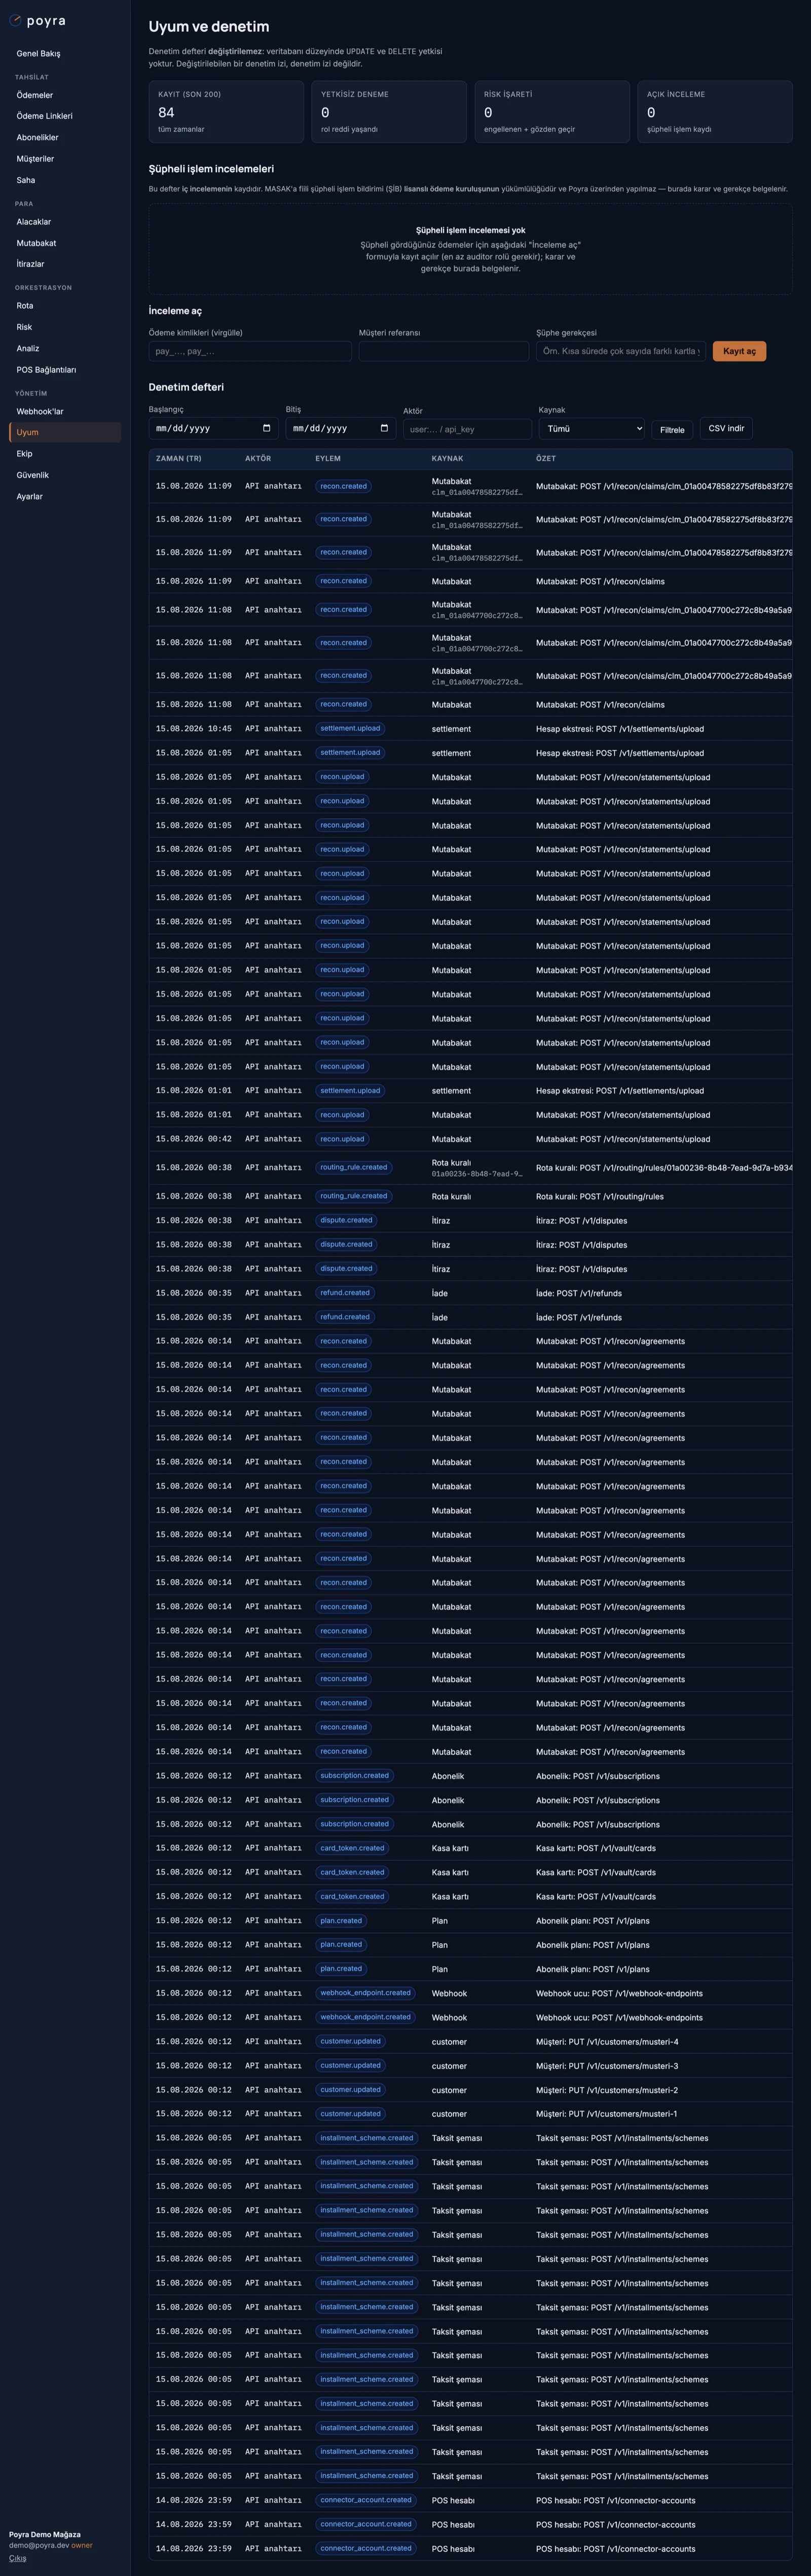
Uyum ekranı — inceleme kuyruğu ve silinemez denetim defteri
Denetim defteri
Defter merkezî olarak dolar: her modülün kendi kaydını yazması unutulabilirdi; bunun yerine API katmanındaki bir ara katman, izlenen kaynaklara giden tüm değiştirici istekleri yakalar — POS hesapları, rota ve risk kuralları, kara liste, kullanıcılar, API anahtarları, marka, taksit şemaları, webhook uçları, iadeler, itirazlar, kasa, planlar, abonelikler, mutabakat, müşteriler (KVKK silme dahil) ve talimatlar. Yazma kuralları:- Başarılı istek
{kaynak}.{eylem}olarak yazılır:customer.erase,api_key.revoke,routing.activate,webhook_endpoint.rotate-secret… - Rol reddi (403) ayrıca yazılır — “kim neyi yapmaya çalıştı” bir güvenlik sorusudur.
- Yanlış yazılmış istekler (400/404/409) yazılmaz: bir eylem değil, gürültüdür.
- İstek gövdesi asla yazılmaz — kart, parola, kişisel veri taşır. Üstveriye kişisel veri ve sır koyulmaz.
- Defter veritabanı düzeyinde değiştirilemez ve silinemez: denetim izinin değiştirilebilmesi, denetim izi olmaması demektir. Denetim kaydı yazılamazsa tahsilat durdurulmaz — hizmeti düşürmek güvenliği artırmaz, hata yalnız loglanır.
GET /v1/compliance/audit (aktör, eylem, kaynak ve Türkiye günü
filtreleriyle) ve CSV dışa aktarma GET /v1/compliance/audit/export — noktalı
virgül ayraçlı, UTF-8 BOM’lu (Excel’in Türkçe yereli için), en çok 50.000 satır.
Panelde karşılığı Uyum sayfasıdır; dışa aktarma denetçi (Auditor) rolüne açıktır.